
2025年11月、AI音楽プラットフォームの Suno でデータ侵害が発生し、5,500万人以上のユーザーの個人情報が流出しました。このインシデントでは、メールアドレス、電話番号、実住所、決済カード情報の一部などが外部に漏洩しました。しかし、この侵害が公表されたのは発生から8ヶ月後となる2026年7月、データセットが「Have I Been Pwned」に掲載されてからのことでした。
被害に遭った5,500万人のユーザーの大半は、自分のデータが1年近くにわたってサイバー犯罪の市場で流通していたことすら気づいていませんでした。
Suno は決して特殊な例外ではありません。2025年1月から2026年2月にかけて、研究者らはAI関連アプリケーションにおいて少なくとも20件の独立したセキュリティインシデントを確認しており、数千万人のユーザーの個人情報が露呈しています。あるAIラッパーアプリ(ChatGPT、Claude、Geminiへの統合インターフェースを提供するツールのひとつ)では、セキュリティ設定の不備によりデータベース全体が一般に公開状態となり、1,800万件のユーザープロファイルや数億件のメッセージログを含む4億6万件のレコードが流出しました。
ここには明確な共通パターンがあります。AIプラットフォームは急速に個人情報を蓄積して急成長する一方で、セキュリティインフラの拡張がそのスピードに追いついていないという点です。これらのプラットフォームを日常的に利用している人々、つまりアーリーアダプター、ツールレビュアー、テクノロジーに精通した層にとって、セキュリティ上のリスクが及ぶ範囲は想像以上に広大です。
AIの台頭によってなりすまし詐欺はどう変貌したのか
かつてのなりすましやID盗難は、比較的スローペースで、手動かつ日和見的な犯罪でした。攻撃者は認証情報のリストを収集し、主要なプラットフォームで試行してから次の標的へと移っていました。このプロセスには人間の人的リソースという限界があり、攻撃者がテストできるアカウントの数、チームが説得力のあるフィッシングメールを作成できる数、そして犯罪グループが同時に実行できる詐欺スキームの数には上限がありました。
しかし、AIはその制約をほぼ完全に取り去ってしまいました。
複数のセキュリティ研究者によると、大規模言語モデルによって生成されるフィッシングメールは、現在では正規の連絡先と見分けがつかないレベルに達しています。公開情報やデータブローカーのプロフィールから抽出された実名、実際の勤務先、最近の活動などが巧みに引用されます。生成AIの脅威に関する2026年のレポートでは、AIによるなりすまし詐欺が前年比148%急増したことが記録されています。もはや、かつてのユーザーが警戒の目印にしていた文法の間違いや定型的なテンプレートは見られません。
なりすましの問題はメールだけに留まりません。ディープフェイク技術で生成された音声や動画は、金融機関が採用している音声生体認証システムさえもすり抜けるようになっています。Entrustの2026年版アイデンティティ詐欺レポートによると、生体認証詐欺におけるディープフェイクの利用は前年比58%増加し、攻撃者が偽造した画像や動画を検証システムに直接送り込んで認証を突破するインジェクション攻撃も同期間に40%増加しました。実在しない完全な架空の人物像を犯罪者が作り上げる合成ID詐欺は、世界中の企業に毎年200億ドルから40億ドルの損害をもたらすと予測されています。
米連邦捜査局(FBI)もこの事態を重く見ています。2025年のインターネット犯罪苦情センター(IC3)年間報告書において、IC3の26年の歴史で初めて「AI関連」が正式な犯罪カテゴリとして導入されました。同機関には22,000件以上のAI関連の苦情が寄せられ、その被害総額は約9億ドルに上ります。AIを活用したフィッシングや音声クローン詐欺の被害者の大半は、攻撃の手口にAIが使われていること自体に気づいていないため、研究者らは実際の被害額や件数はこの数字をはるかに下回る過小評価であることで一致しています。
AIツールユーザーが直面する、見過ごされがちな独自のリスク
一般のユーザーは、比較的安定したプライバシーポリシーを持つ少数のプラットフォームを利用しています。これに対し、AIツールを積極的に評価、レビュー、導入している層の置かれた状況はまったく異なります。
典型的なAI愛好家であれば、AIライティングアシスタント、画像生成ツール、音声ツール、動画エディター、コーディング補助、リサーチツール、チャットボットのラッパーなど、十数個以上のプラットフォームでアカウントをアクティブに保有しているケースも珍しくありません。サインアップするたびに、メールアドレス、多く場合は電話番号、時には決済方法といったデータポイントが残されます。各プラットフォームには独自のデータ保持ポリシー、セキュリティ態勢、侵害の履歴が存在しますが、大半のユーザーはこれらを一切確認していません。
2025年、セキュリティ研究者はダークウェブ市場で22万5,000件以上の OpenAI および ChatGPT の認証情報が販売されているのを発見しました。これは OpenAI 自体が侵害されたわけではなく、ユーザーのデバイスに感染したインフォスティーラー(情報窃取マルウェア)がログイン情報を収集し、外部に送信していたためでした。プラットフォームが脆弱だったのではありません。アカウントの集約こそが弱点だったのです。
これこそが、熱心なAIツールユーザーが抱える特有の脆弱性です。単一の漏洩ではなく、多数のアカウント、多数のプラットフォーム、そしてセキュリティレベルが異なる複数のサービスに分散したデータポイントがもたらす累積的な影響にあります。どのプラットフォームであれ侵害を受けると(Suno のインシデントが示すように、この分野での侵害が何ヶ月も公表されないことは珍しくありません)、本人が知るはるか以前から個人情報が犯罪者の間で流通していることになります。
侵害されたAIツールのアカウントから流出した認証情報は、そのまま孤立することはありません。他のプラットフォームとのクロスリファレンス(照合)にかけられ、自動化された認証情報スタッフィングツールでテストされ、個人の詳細なプロフィールを構築するデータブローカーのパッケージに追加されていきます。利用するツールが多いほど、照合に使われるデータポイントも増加します。
従来のセキュリティツールではカバーしきれない隙間
一般的なサイバーセキュリティのリスクに対してユーザーが取る対策はごく妥当なものです。デバイスを常に最新の状態に保ち、パスワードマネージャーを使用し、可能な限り二要素認証を有効にし、アンチウイルスソフトを実行する。しかし、これらの対策はあくまでデバイスとログインの保護を目的としたものであり、個人データがデバイスを離れてサードパーティのサーバーに渡った後にどうなるかまではカバーしていません。
パスワードマネージャーは、3ヶ月前にメールアドレスがデータ侵害に巻き込まれたことを教えてはくれません。アンチウイルスソフトは、電話番号がデータブローカーのパッケージの一部として販売されていることを警告してくれません。二要素認証は不正なログイン試行からは身を守ってくれますが、認証情報がすでに流出して流通しているという事実をなかったことにはできません。
ここで欠けているレイヤーこそが「アイデンティティモニタリング(個人情報監視)」です。通常のブラウジングでは到達できないダークウェブのフォーラム、侵害データベース、認証情報のダンプ、データブローカーのリストなどを継続的にスキャンし、個人情報が表面化した際にアラートを生成する仕組みです。これは「データがプラットフォームから流出するのを防ぐ」のではなく、「流出した事実をいち早く把握し、他者に悪用される前に対応する」という、事後的な問題に対処するために設計されたツールカテゴリです。
PureVPN Identity Threat Protection の役割
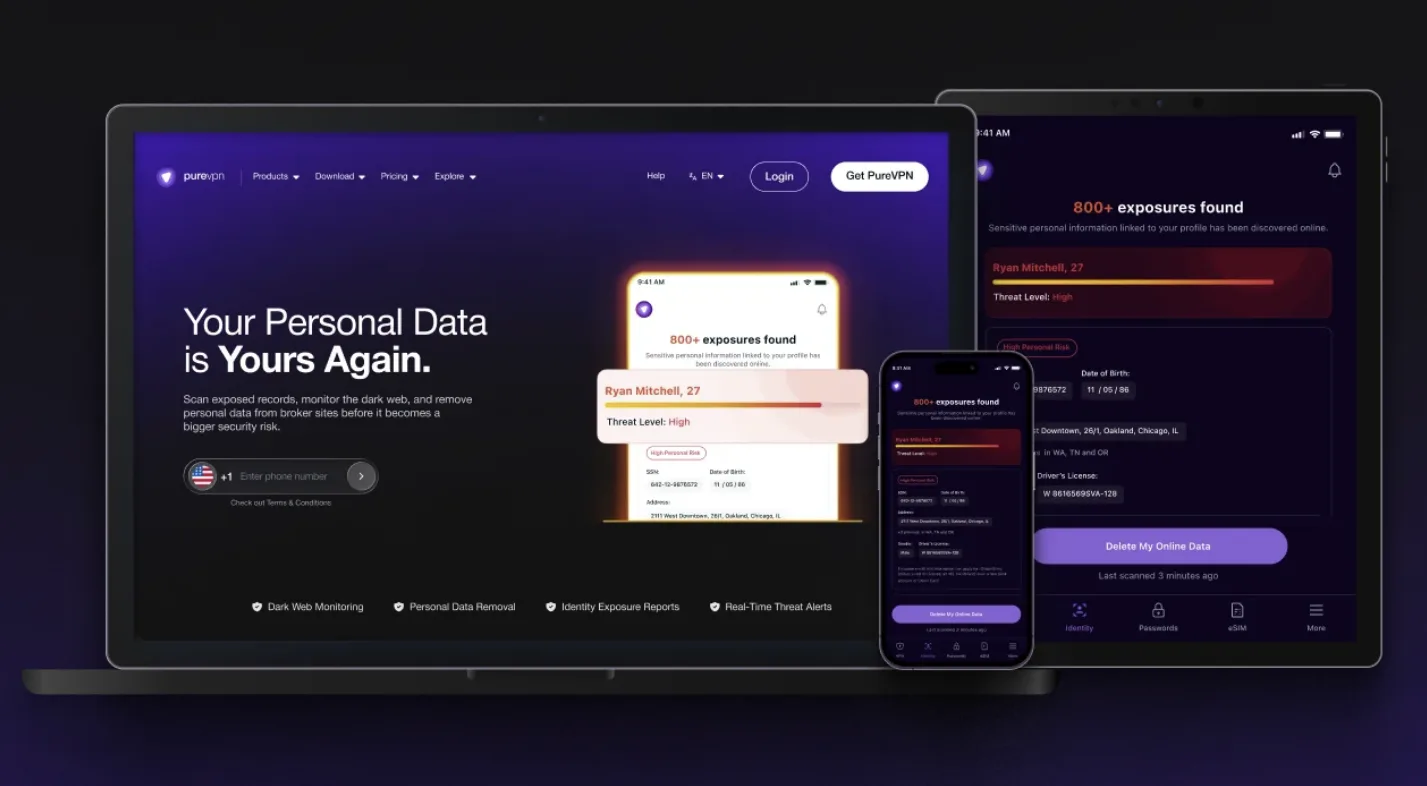
PureVPN の Identity Threat Protection は、まさにこのモニタリングカテゴリで機能するサービスです。侵害データベース、ダークウェブ、データブローカーのリストを継続的にスキャンして個人の識別情報を監視し、露出が検知された場合にはアラートと対策ガイダンスを提供します。監視対象となる個人の識別情報は、メールアドレス、電話番号、クレジットカード番号、パスポート番号、国民識別番号の5つのカテゴリに及びます。これらは、侵害データセットの中で最も頻繁に出現し、万が一漏洩した際の下流リスクが最も高いデータポイントです。
このサービスは Windows、Mac、iOS、Android、および主要なブラウザに対応しており、アクティブなAIツールユーザーの多くが日常的に行っているマルチデバイスでの運用をしっかりとカバーします。アラートには、単なる抽象的な通知ではなく、「どこで」「何が」発見されたのかというコンテキストに加え、次に行うべき推奨アクションが含まれています。
過去2〜3年の間に多くのAIプラットフォームに登録してきた人にとって、モニタリングがもたらす最初のメリットは、現在のリスクの「ベースライン(基準)」を確立することです。古い認証情報、漏洩データに含まれるメールアドレス、ブローカーのリストにある個人情報など、ユーザー自身が把握できていなかった既存の露出を表面化させます。そのベースラインを構築した上で、継続的な監視により、新たな露出が発生した際にリアルタイムでアラートが追加されます。
この分野の他のサービスにも同様の機能は存在しますが、どの識別情報を重点的に監視したいか、どのプラットフォームを優先するかによって最適な選択肢は異なります。PureVPN がアクティブなAIツールユーザーにとって特に有用な理由は、網羅的な識別情報のカバー範囲とクロスデバイス対応にあります。これらはまさに、そもそも露出の原因となっている分散型のマルチプラットフォーム利用パターンに合致しています。
タイミングに関する実践的なアドバイス
多くの人は、何らかのトラブルが発生した後に初めてアイデンティティモニタリングの必要性を考えます。侵害の通知が届いたり、身に覚えのない請求が発生したり、他人のログイン試行によってアカウントがロックされたりしてからです。その時点でのモニタリングは事後対応的なものとなり、被害の評価には役立っても予防には繋がりません。
より効果的なアプローチは、問題が表面化する前にモニタリング体制を整えておくことです。Suno の侵害が8ヶ月間発覚せず、認証情報のダンプが被害者に通知されるまで何ヶ月も、あるいは何年も流通し続けることを考えれば、露出が発生してからユーザーがそれを知るまでの間には無視できないタイムラグが存在します。継続的なモニタリングはその空白期間を縮小させるものであり、そこにこそ実用的な価値の大半があります。
生成AIの波が始まった2022年から2023年以降、AIツールを積極的に活用してきた人であれば、利用しているプラットフォームの少なくとも1つで、未報告あるいは過小評価されたセキュリティインシデントが発生していた確率は十分にあります。まずは現状のチェックを行うことが合理的な第一歩であり、継続的なモニタリングを設定することが次の合理的なステップとなります。
全体像を見据えて
AIは、アイデンティティを取り巻く脅威の風景を確実に塗り替えました。攻撃はより巧妙になり、自動化のスピードは増し、武器として利用されるデータはかつてないほど詳細になっています。アクティブなAIツールユーザーが抱える特有の脆弱性(アカウントフットプリントが広く、より多くのプラットフォームにデータポイントが分散していること)は、ユーザーの不注意によるものではなく、こうしたツールの普及プロセス自体が持つ構造的な特徴です。
だからといって、対策が複雑である必要はありません。標準的なセキュリティ衛生管理によってデバイスとログインレイヤーの大半が保護され、アイデンティティモニタリングによってプラットフォームを離れた後の個人データの行方がカバーされます。この2つを組み合わせることで、専門知識や膨大な時間を投資しなくても、アクティブなAIツールユーザーが直面する実用的なリスクの大半に対処することができます。
脅威がスマートになったのとほぼ時を同じくして、それに対処するためのツールもより身近で利用しやすいものになっています。

