
2025 年 11 月,AI 音樂平臺 Suno 遭遇資料外洩,導致超過 5,500 萬名用戶的個人資訊曝光。此次事件涉及電子郵件地址、電話號碼、實體地址以及部分付款卡資訊。直到 2026 年 7 月(即事件發生 8 個月後),當這筆資料集出現在 Have I Been Pwned 時,該起外洩事件才首次公開。
這 5,500 萬名用戶大多在長達將近一年的時間裡,完全不知道自己的資料正躺在犯罪市場中。
Suno 並非單一特例。在 2025 年 1 月至 2026 年 2 月期間,研究人員記錄到 AI 相關應用程式發生了至少 20 起獨立的安全事件,數千萬用戶的個人資料因此外洩。某個 AI 整合應用程式(即那種為 ChatGPT、Claude 和 Gemini 提供統一介面的工具)因安全設定組態錯誤,導致其整個資料庫處於公開可讀狀態,進而外洩了 4.06 億筆記錄,其中包括 1,800 萬個用戶個人檔案以及數億筆訊息日誌。
這種模式相當一致。AI 平臺迅速累積個人資料且發展迅速,但其安全基礎設施的成長速度卻未必跟得上。對於經常使用這些平臺的使用者、早期採用者、工具評測者以及技術愛好者來說,其曝險面比多數人想像的還要廣泛。
AI 時代的身分盜竊有何改變?
過去的身分盜竊通常是一種步調緩慢、手動且具機會主義性質的犯罪。攻擊者收集憑證傾印檔,在常見平臺上進行測試,然後轉移到下一個目標。這個過程受限於人力頻寬:攻擊者能夠測試的帳戶數量有限,團隊能夠撰寫出具說服力的釣魚郵件數量有限,犯罪網路能夠同時運作的詐騙計畫也有限。
而 AI 幾乎完全消除了這些限制。
根據多位安全研究人員的說法,由大型語言模型產生的釣魚郵件如今幾乎與合法通訊難以區分。郵件內容會引用從公開來源和資料仲介檔案中擷取出的真實姓名、真實雇主以及近期活動。一份關於生成式 AI 威脅的 2026 年報告記錄顯示,AI 產生的冒充詐騙較去年同期激增 148%。這些郵件不再帶有過去能讓使用者一眼識破的文法錯誤和通用範本。
冒充問題不限於電子郵件。深度偽造(Deepfake)生成的音訊和視訊現在能夠繞過金融機構所使用的語音生物識別系統。根據 Entrust 2026 年身分詐騙報告,生物識別詐騙嘗試中深度偽造的使用量較去年同期激增 58%,而注入攻擊(攻擊者透過直接將操縱的影像或視訊餵入驗證系統來繞過該系統)在同期也上升了 40%。合成身分詐騙(即罪犯捏造出在現實世界中並不存在的完整虛構人物)預計每年將在全球造成 200 億至 400 美元的企業損失。
聯邦調查局(FBI)也注意到這點。在其 2025 年網際網路犯罪申訴中心年度報告中,網際網路犯罪申訴中心(IC3)在其 26 年歷史中首次將「AI 相關」列為正式的犯罪類別。該機構記錄了超過 22,000 起 AI 相關申訴,歸因損失高達近 9 億美元。研究人員普遍認為這是一個嚴重被低估的數字,因為大多數 AI 釣魚或語音複製詐騙的受害者,從未意識到 AI 其實就是攻擊的手法。
為什麼 AI 工具用戶面臨著特定且常被低估的風險?
一般大眾使用的是少數幾個隱私權政策相對穩定的平臺。而那些積極評估、審查和採用 AI 工具的人,則處於完全不同的處境。
一個典型的 AI 愛好者可能在十幾個甚至更多的平臺上擁有活躍帳戶:AI 寫作助理、影像產生器、音訊工具、影片編輯器、程式設計夥伴、研究工具、聊天機器人整合介面。每一次註冊都是一個資料點:一個電子郵件地址,通常還有一個電話號碼,有時甚至包含付款方式。每個平臺都有各自的資料保留政策、安全態勢和外洩歷史。多數用戶從未檢查過這些細節。
在 2025 年,安全研究人員在暗網市場上發現了超過 225,000 筆 OpenAI 和 ChatGPT 的憑證正在兜售,這並非因為 OpenAI 遭到入侵,而是因為使用者裝置上的竊資惡意軟體(Infostealer)收集了登入憑證並將其傳送出去。平臺本身並非薄弱環節,帳戶的過度聚集才是問題所在。
這正是積極使用 AI 工具的使用者所面臨的特定漏洞:不是單一的資料外洩,而是分佈在安全級別各異的各個服務中的許多帳戶、許多平臺和許多資料點所帶來的累積效應。只要其中任何一個平臺遭到入侵(Suno 事件清楚表明,此領域的外洩事件可能在數月內都不會被公開),就意味著個人資訊在當事人發現之前,早已在犯罪集團手中流傳。
遭到入侵的 AI 工具帳戶憑證並不會保持孤立。它們會與其他平臺進行交叉比對,透過自動化憑證填充工具進行測試,並被新增至資料仲介的套件中,藉此建構出越來越詳細的個人檔案。一個人積極使用的工具越多,存在的交叉比對資料點也就越多。
標準安全工具無法涵蓋的漏洞
多數使用者對一般網路安全風險的應對方式相當合理:保持裝置更新、使用密碼管理員、在可能的情況下啟用雙重認證、執行防毒軟體。這些措施針對的是裝置和登入環節,但無法解決個人資料在離開裝置並落入第三方伺服器之後所發生的事情。
密碼管理員不會告訴用戶他們的電子郵件地址在三個月前的一次外洩事件中出現過。防毒程式不會警告用戶他們的電話號碼正被當作資料仲介套件的一部分進行販售。雙重認證可以防範未授權的登入嘗試,但無法抹除憑證已經在流通的事實。
所缺失的一環是身分監控:持續掃描一般瀏覽無法觸及的來源(如暗網論壇、外洩資料庫、憑證傾印檔、資料仲介清單),並在個人資訊出現在其中任何一個來源時發出警報。這類工具專為事後問題而設計:其目的不是防止資料離開平臺,而是在資料外洩時即時掌握狀況,並在其他人採取行動之前做出回應。
PureVPN 身分威脅防護的功能
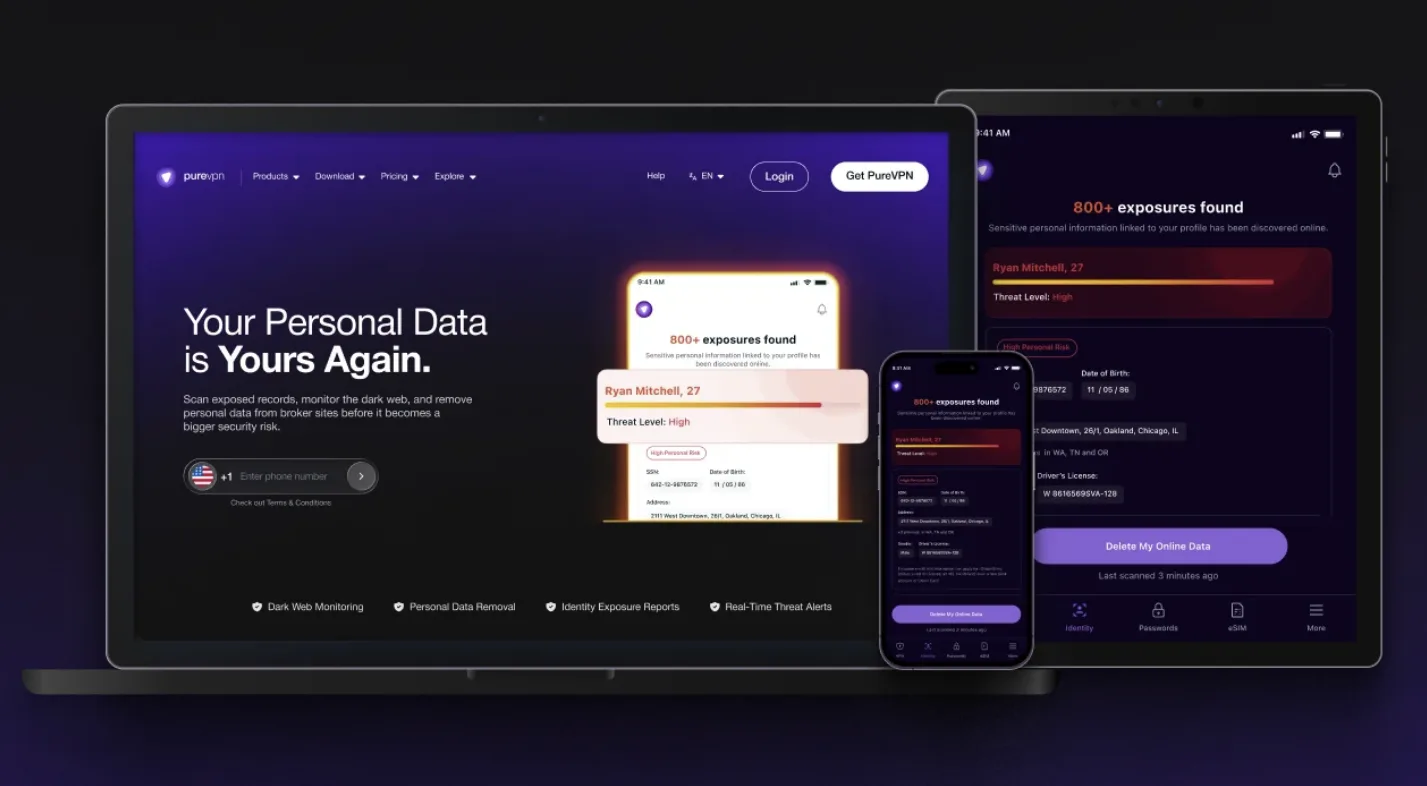
PureVPN 身分威脅防護(Identity Threat Protection)正是運行於此監控領域中。該服務持續掃描外洩資料庫、暗網來源以及資料仲介清單中的個人識別碼,並在偵測到外洩時產生警報並提供指引。它監控五大類的個人識別碼:電子郵件地址、電話號碼、信用卡號、護照號碼以及國民身分證字號。這些正是最常出現在外洩資料集中,且在遭到入侵時會帶來最大後續風險的資料點。
該服務支援 Windows、Mac、iOS、Android 以及主流瀏覽器,這意味著它涵蓋了多數活躍 AI 工具用戶實際操作時的多裝置現實情況。警報內容不僅包含關於發現了什麼以及在哪裡發現的上下文脈絡,還提供建議的後續步驟,而非流於形式的通用通知。
對於在過去兩到三年內註冊了大量 AI 平臺的使用者而言,監控帶來的首個實用功能就是建立基準。它能浮現出已經存在的曝險狀況:使用者可能毫無察覺的舊憑證、外洩傾印檔中的電子郵件地址,以及仲介清單中的個人資料。在此基準之上,持續監控會在新的曝險出現時即時發出警報。
此類別中的其他服務也具備類似功能,正確的選擇取決於使用者最需要監控哪些識別碼,以及他們優先考慮哪些平臺。而使 PureVPN 特別契合活躍 AI 工具用戶的原因,在於其廣泛的識別碼涵蓋範圍與跨裝置支援,這兩點剛好完美對應了最初造成資料外洩的分散式多平臺使用模式。
關於時機的實用建議
多數人都是在事情出錯後才會想到身分監控。收到外洩通知、出現欺詐性扣款、帳戶因他人的登入嘗試而被鎖定。到了那個時候,監控便轉為被動,僅對損害評估有幫助,而無法發揮預防作用。
更有效的介入方式是在問題浮現之前就建立監控。鑒於 Suno 的外洩事件隱瞞了八個月之久,且憑證傾印檔往往在受害者收到通知前的數月或數年就已開始流通,從資料外洩發生到用戶發現之間,其實存在著一個意義重大的時間差。持續監控能夠縮短這個時間窗,這也正是其大多數實用價值所在。
對於自 2022 年和 2023 年生成式 AI 浪潮興起以來一直積極使用 AI 工具的人來說,這些平臺中至少有一個曾發生過未被通報或通報不足的安全事件,這種機率相當高。執行一次檢查是個合理的初步步驟,而設定持續監控則是明智的下一步。
更宏觀的視野
AI 確實改變了身分威脅的態勢。攻擊變得更有說服力,自動化速度更快,被用來對付大眾的資料也比以往任何時候都要詳細。活躍 AI 工具用戶面臨的特定漏洞(更廣泛的帳戶足跡以及分佈在更多平臺上的更多資料點),是這些工具被採用方式的一種結構性特徵,而非可以透過修正行為來解決的問題。
應對方式其實無需過於複雜。標準的安全衛生習慣涵蓋了大多數的裝置和登入防護層,而身分監控則負責處理個人資料離開平臺後所發生的事情。兩者結合即可應對活躍 AI 工具用戶所承擔的大部分實際風險面,且無需具備專業技術或投入大量時間。
威脅變得更聰明了,而用來應對威脅的工具也在差不多的時間點變得更加普及。
相關
AI Email Subject Line Generator: Best Tools to Write Better Email Hooks

Best AI Coloring Page Generators to Create Printable Coloring Sheets
How to Use Codex in ChatGPT: A Complete Beginner's Guide (2026)

適用於網站與企業的最佳 AI 聊天機器人建立工具
AI Video Enhancer: Best Tools to Improve Video Quality
AI 食譜產生器:根據現有食材、飲食習慣與口腹之慾發想料理靈感